下载源头交叉验证
提供oke交易所下载前的域名核对清单与官方签名校验方法,指导用户通过多通道比对确认安装包来源,避免落入仿冒站点陷阱。
oke交易所下载后默认启用热钱包小额快捷交易与冷钱包大额隔离存储,用户可自定义阈值,超过设定金额的提币需多重审批。
oke交易所APP内置反钓鱼码功能,用户可设置专属验证短语,每封官方邮件均显示该短语,帮助识别伪造的下载通知与客服消息。
每次oke交易所APP版本更新均推送哈希变更通知,用户更新前可核对新旧版本差异,防止恶意增量包在升级过程中植入。
提供oke交易所下载前的域名核对清单与官方签名校验方法,指导用户通过多通道比对确认安装包来源,避免落入仿冒站点陷阱。
oke交易所APP定期生成权限调用报告,列出过去30天内剪贴板、相机、定位等接口的调用次数,帮助用户发现异常行为。
oke交易所下载安装包仅通过官网直链与授权应用商店分发,每个版本附带数字签名,用户可自行校验,杜绝第三方市场二次打包风险。
内置钓鱼链接识别测试模块,通过模拟仿冒oke交易所下载页面的场景,训练用户识别域名拼写错误与证书异常的能力。
oke交易所下载页面记录每次下载的IP与时间戳,用户可通过客服通道调取下载记录,用于异常情况下的溯源与举证。
不建议使用。第三方商店的安装包可能被二次打包植入恶意代码,且无法验证哈希值。应仅从官网直链或官方授权商店下载,安装前比对文件哈希与官方公布值是否一致。
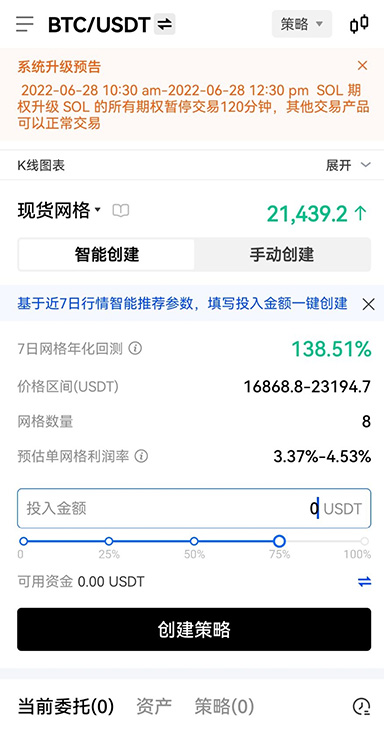
针对oke交易所APP首次启动时的权限请求,给出逐项关闭非必要权限的操作路径,减少通讯录、短信等敏感接口被恶意调用的风险敞口。
oke交易所APP启动时自动检测设备是否处于越狱或Root状态,并提示用户该环境下私钥存储风险升高,建议恢复原生系统后再使用。
说明如何获取oke交易所官方公布的安装包哈希值,并在本地完成SHA-256比对,确保下载文件未被篡改,从文件层面阻断供应链攻击。
提供oke交易所下载记录查询入口,用户可核对安装包下载时间与设备指纹,发现异常下载立即触发账户冻结流程。
仿冒oke交易所下载页面的钓鱼攻击每天都在发生,一次疏忽可能导致资产不可逆损失。现在就通过官方渠道完成下载,并按本页指南配置安全基线,把风险控制在入金之前。